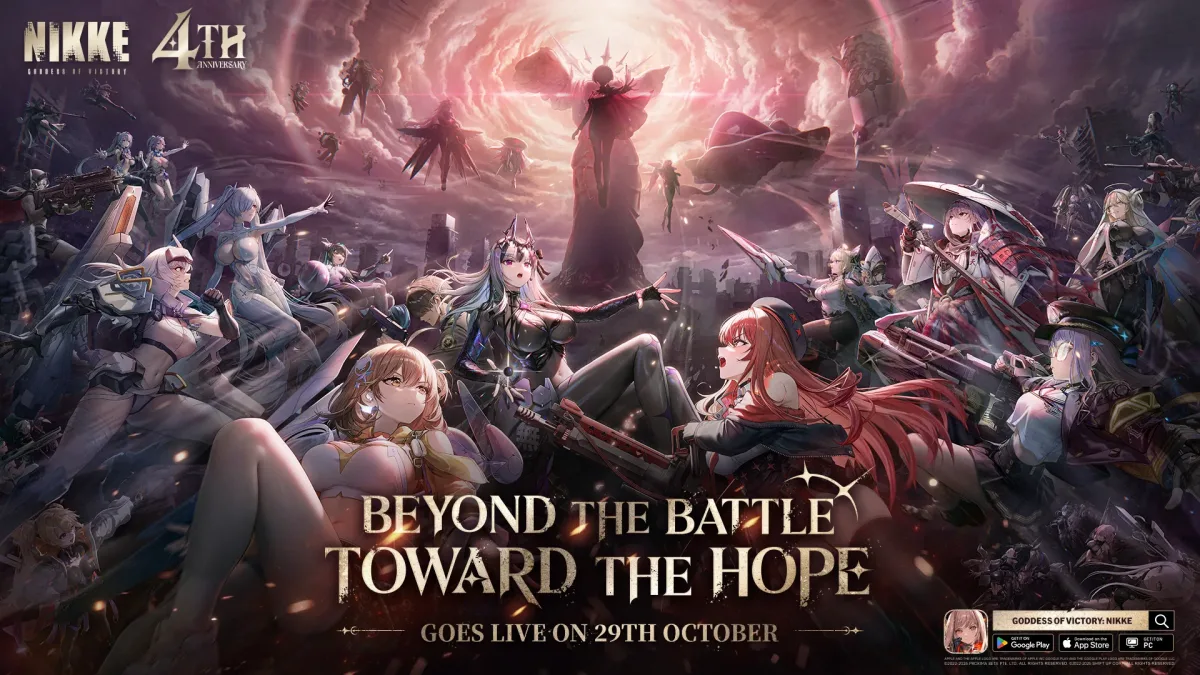
Goddess of Victory: NIKKE ekibi, oyunun PC başlatıcısındaki bir betik dosyasında üçüncü taraf müdahalesi olabileceğini açıkladı. 4 Kasım tarihli duyuruya göre istemci için düzeltme ve güncelleme yayımlandı. Ekip, olayın etki alanını araştırıyor ve atılacak diğer adımları ayrı bir açıklamayla duyuracak.
Resmi açıklama, bağımsız bir araştırmacının başlatıcının bazı dosyalarına zararlı kod eklendiğini öne süren teknik raporunun ardından geldi. Raporun anlattığı saldırı zinciri ile NIKKE ekibinin doğruladığı bilgiler aynı kapsamda değil: Ekip şu ana kadar şüpheli dosya değişikliğini ve düzeltmeyi bildirdi, kaç oyuncunun etkilendiğini açıklamadı.
Teknik raporda ne bulundu?
MotherSphere adıyla yayımlanan incelemeye göre oyunun resmi içerik dağıtım ağındaki dört JavaScript dosyası, dışarıdan başka bir betik yükleyecek şekilde değiştirildi. Araştırmacı, ilk değişiklikleri 27 Eylül'e kadar izlediğini, en geç 23 Ekim'den itibaren bazı başlatmalarda bilgisayara uzaktan erişim aracı indirildiğini belirtiyor.
Raporda bu aracın komut çalıştırma, dosyalara erişme ve ekran görüntüsü alma gibi yetenekleri anlatılıyor. Bunlar, aracın yapabileceklerine ilişkin bulgular; bütün oyuncuların verilerinin çalındığı veya her bilgisayarda aynı işlemlerin gerçekleştiği anlamına gelmiyor. Araştırmacı da bu davranışın yalnızca bazı çalıştırmalarda görüldüğünü kaydediyor.
İncelemede değiştirilen dosyaların sonradan temizlendiği belirtilse de bu, daha önce etkilenmiş bir bilgisayarın da temizlendiğini tek başına göstermiyor. Oyuncular açısından açık kalan konu, başlatıcı güncellemesinin ötesinde bir işlem gerekip gerekmediği. NIKKE ekibinin duyurusu henüz ayrıntılı bir kontrol veya temizleme yöntemi içermiyor.

Yorumlar
İlk yorumu siz yazın!
Yanıt: —