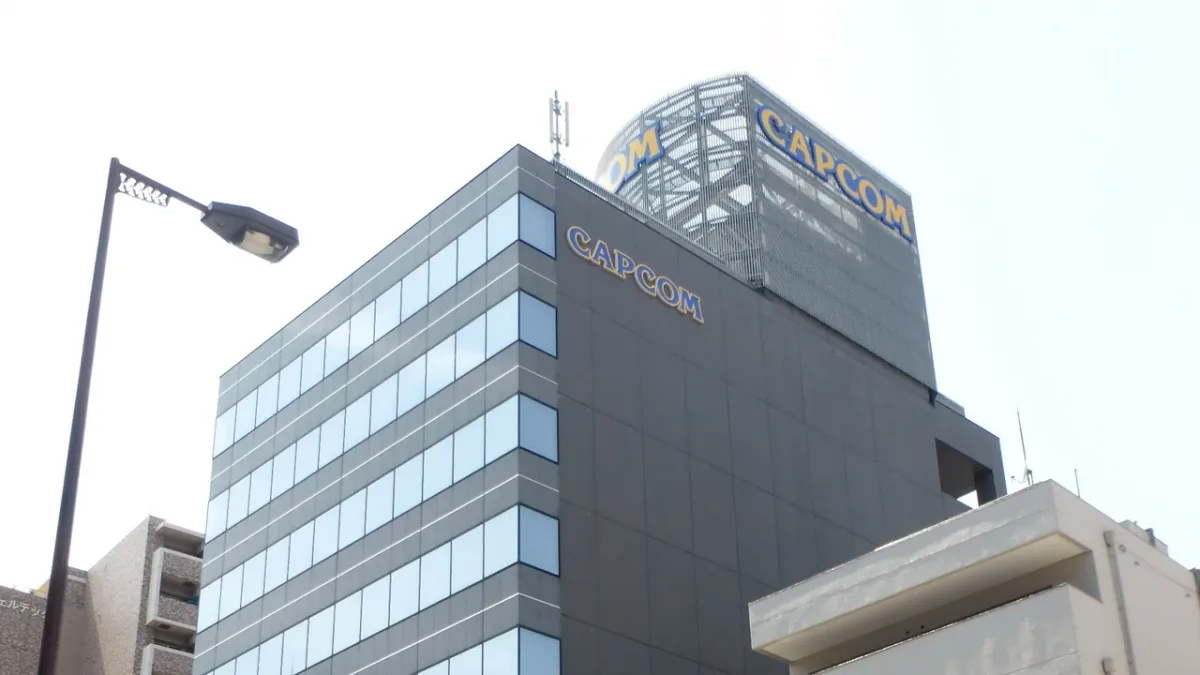
Capcom, çevrimiçi hesap hizmeti CAPCOM ID’ye yetkisiz erişim sonucunda dünya genelinde 11.774.247 kaydın etkilendiğini açıkladı. 22 Ekim 2026 tarihli duyuruya göre erişilen bilgiler arasında e-posta adreslerinin yanı sıra hesap oluşturma ve son giriş zamanı, giriş sayısı ve son girişte kullanılan IP adresi bulunuyor. CAPCOM ID, şirketin çeşitli web hizmetleri ve bazı oyunlarının çevrimiçi özellikleri için kullanılan ortak hesap sistemi.
Bu kayıtların 43’ünde doğum tarihi, cinsiyet, ülke veya bölge ve takma ad bilgileri de etkilendi. Capcom, kredi kartı bilgilerinin olayın kapsamına girmediğini belirtiyor.
196 hesapta parola izinsiz değiştirildi
Şirket, kullanıcıların daha önce belirlediği giriş parolalarının ele geçirildiğini doğrulamış değil. Ancak 196 hesabın parolasının izinsiz değiştirildiği tespit edildi. Bu hesapların parolaları sıfırlandı; olayın etkisine ilişkin inceleme sürüyor.
Capcom şüpheli hareketleri 19 Ekim’de tespit etti ve aynı gün yetkisiz erişimi doğrulayarak bağlantıları engellemeye başladı. 20 Ekim’de şirket içi müdahale merkezi kuruldu; 21 Ekim’de Osaka polisi ve Japonya’nın Kişisel Bilgileri Koruma Komisyonu bilgilendirildi. Şirket, saldırıda kullanılan yöntemi belirleyip gerekli acil önlemleri tamamladığını söylüyor.
Oyuncular için ne değişiyor?
CAPCOM ID kullanan hizmetler açık kalıyor. Capcom’a göre olay, oyunlara erişimi veya oyun oynamayı engellemiyor. Kayıtlı e-posta adresleri de kullanılmaya devam edilebiliyor. Şirket etkilenen kullanıcılara bildirim gönderecek.
Buna karşılık erişilen bilgiler, Capcom veya bağlantılı kuruluşlar adına gönderilmiş gibi görünen sahte e-postalarda kullanılabilir. Şirket, şüpheli mesajlardaki bağlantılara tıklanmamasını ve eklerin açılmamasını istiyor. Avrupa, Orta Doğu ve Afrika bölgesi için Capcom Europe destek kanalı gösteriliyor. Olay hakkında yardım almak isteyenler şirketin resmî destek sayfasındaki başvuru formunu kullanabilir.
Yorumlar
İlk yorumu siz yazın!
Yanıt: —